01
Użytkownicy i oddziały
Biura, zespoły zdalne i bezpieczny dostęp VPN
IPsec VPN · Tailscale
Warszawa · od 2012 roku
Buduję i utrzymuję środowiska serwerowe, które nie przewracają się przy pierwszym szczycie ruchu: chmura prywatna, automatyzacja konfiguracji i bezpieczeństwo traktowane jako podstawa, a nie dodatek.
Współpraca B2B, na umowie, z ustalonym czasem reakcji.
Zakres utrzymania
Przykładowy zakres pojedynczego środowiska produkcyjnego. Nie są to dane z monitoringu na żywo.
Na czym to stoi
Usługi
Od zaprojektowania infrastruktury, przez jej zabezpieczenie, po codzienne utrzymanie z ustalonym czasem reakcji.
Architektura
Warstwowy model łączy sieć, obliczenia, dane i chmurę, a automatyzacja oraz obserwowalność obejmują całość środowiska.
Biura, zespoły zdalne i bezpieczny dostęp VPN
IPsec VPN · Tailscale
Firewall, VPN, WAF i równoważenie ruchu
Fortigate · WAF · HAProxy
Kontrolowany przepływ między strefami i usługami
BGP · NetBox · Cisco
Wysoka dostępność maszyn, kontenerów i aplikacji
Proxmox VE · Docker
Storage rozproszony, backup i testy odtworzenia
Ceph · PBS · MinIO
Świadomie połączone zasoby publiczne i on-premise
Azure · AWS · Google Cloud
Powtarzalna konfiguracja, infrastruktura jako kod i pipeline’y wdrożeniowe.
Metryki, alerty i centralne logowanie przez wszystkie warstwy.
Technologie
Narzędzia dobrane pod konkretny problem. Nie ma tu technologii, których używam „bo są modne”.
Klastry Proxmox z wysoką dostępnością, storage rozproszony i konteneryzacja. Własna chmura zamiast rachunków za cudzą.
Jak pracuję
Bez audytu nie ma projektu, bez projektu nie ma wdrożenia. Ten porządek oszczędza pieniądze przy trzecim kroku.
Krok 01
Audyt i analiza
Inwentaryzacja tego, co faktycznie działa, i lista ryzyk uszeregowana według wpływu na biznes. Bez tego kroku każdy kolejny jest zgadywaniem.
Krok 02
Projekt architektury
Docelowy kształt środowiska wraz z kosztem, harmonogramem i planem wycofania zmiany. Decyzje zapadają przed wdrożeniem, nie w jego trakcie.
Krok 03
Wdrożenie
Realizacja etapami, z konfiguracją opisaną w Ansible i Terraform. Każdy krok jest powtarzalny i odwracalny.
Krok 04
Utrzymanie i monitoring
Monitoring z progami dopasowanymi do realnego ruchu, aktualizacje, testy odtworzenia kopii i raport ze stanu środowiska.
Certyfikaty
Egzaminy praktyczne i szkolenia, które realnie zmieniły sposób, w jaki projektuję środowiska.
Linux Foundation
Egzamin praktyczny z administracji systemami Linux. Zadania są wykonywane na żywo na działającym systemie, bez testu wielokrotnego wyboru.
Przeczytaj wpisNiebezpiecznik
Szkolenie z testów penetracyjnych i technik ataku na sieci. Perspektywa atakującego stanowi podstawę sensownej obrony.
Przeczytaj wpisCisco
Projektowanie i utrzymanie sieci: routing, przełączanie, VLAN-y i diagnostyka. To fundament pracy z BGP i sieciami wielolokalizacyjnymi.
Przeczytaj wpisReferencje
Referencje z branży kosmicznej, nowych technologii oraz zadowolenie ubezpieczeń i insurtech.

Branża kosmiczna

Nowe technologie
Ubezpieczenia i insurtech
Blog
Notatki techniczne z praktyki: konfiguracje, wnioski z wdrożeń i certyfikacji.
4 min czytania
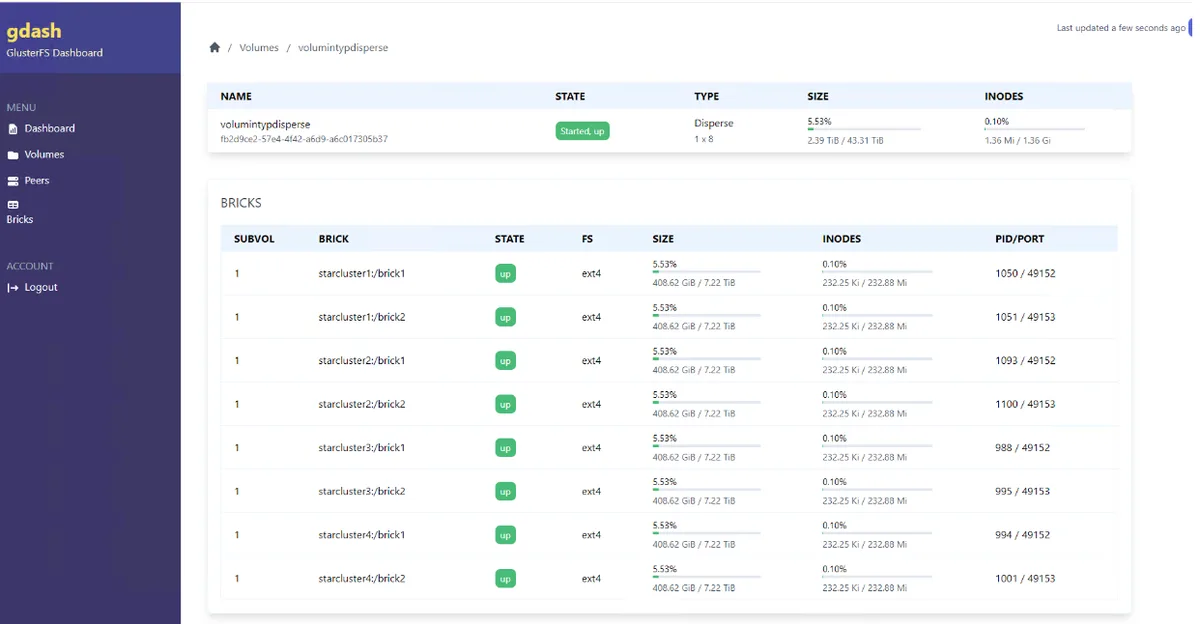
Wdrożenie GlusterFS pod 40 TB+ redundantnego klastra storage na czterech węzłach: typy woluminów, wady, zalety i porównanie z Ceph oraz BeeGFS.
1 min czytania
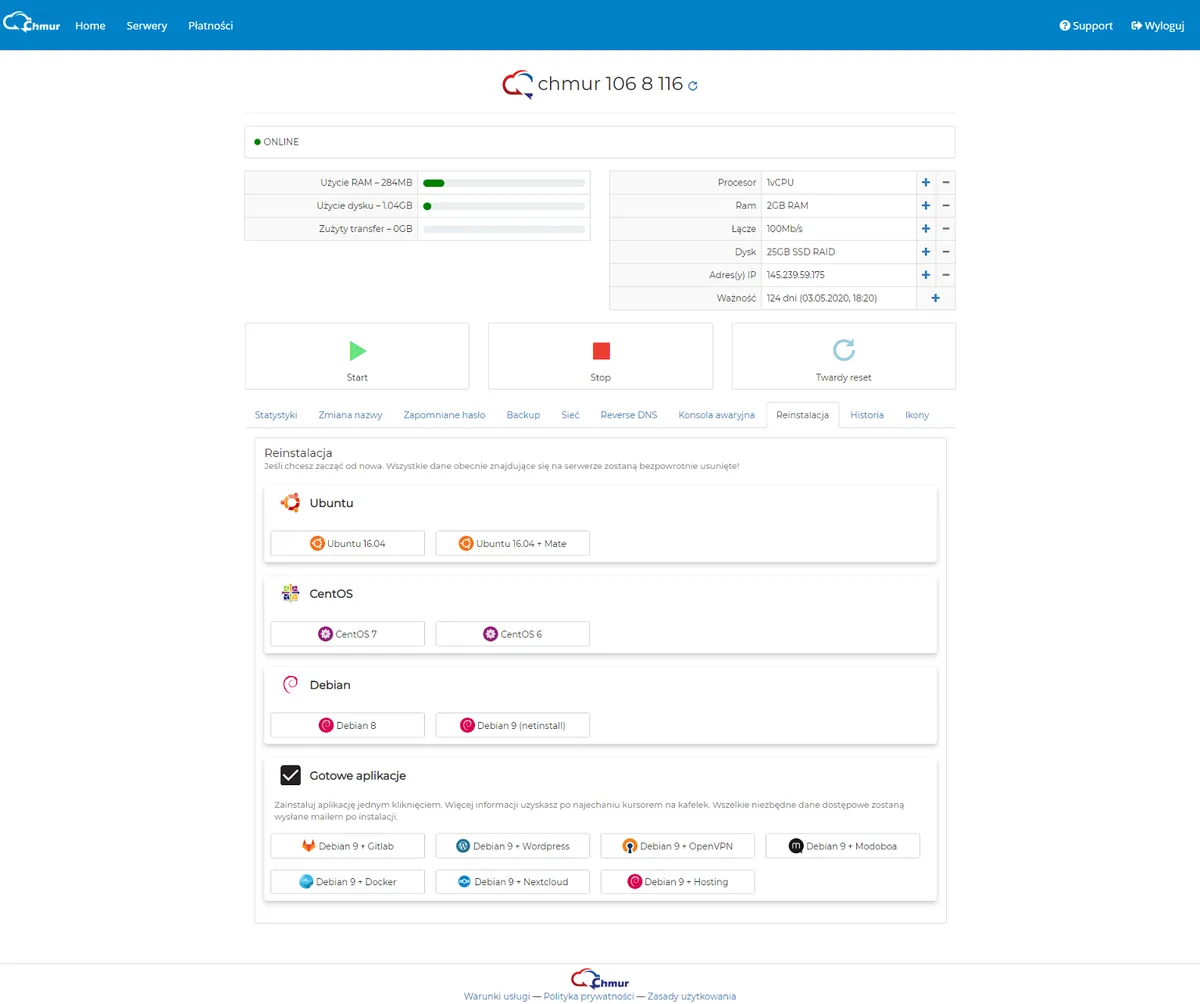
Serwery i dysk w chmurze. Przedstawiamy autorski panel obsługi serwerów w chmurze stworzony z użyciem najnowszych i bezpiecznych technologii.
1 min czytania
Czym jest certyfikat Linux Foundation Certified System Administrator, jak wygląda egzamin praktyczny i jaki materiał obejmuje kurs LFS201.
Kontakt
Najszybciej dojdziemy do sedna, jeśli w pierwszej wiadomości opiszesz obecne środowisko i to, co ma się zmienić.